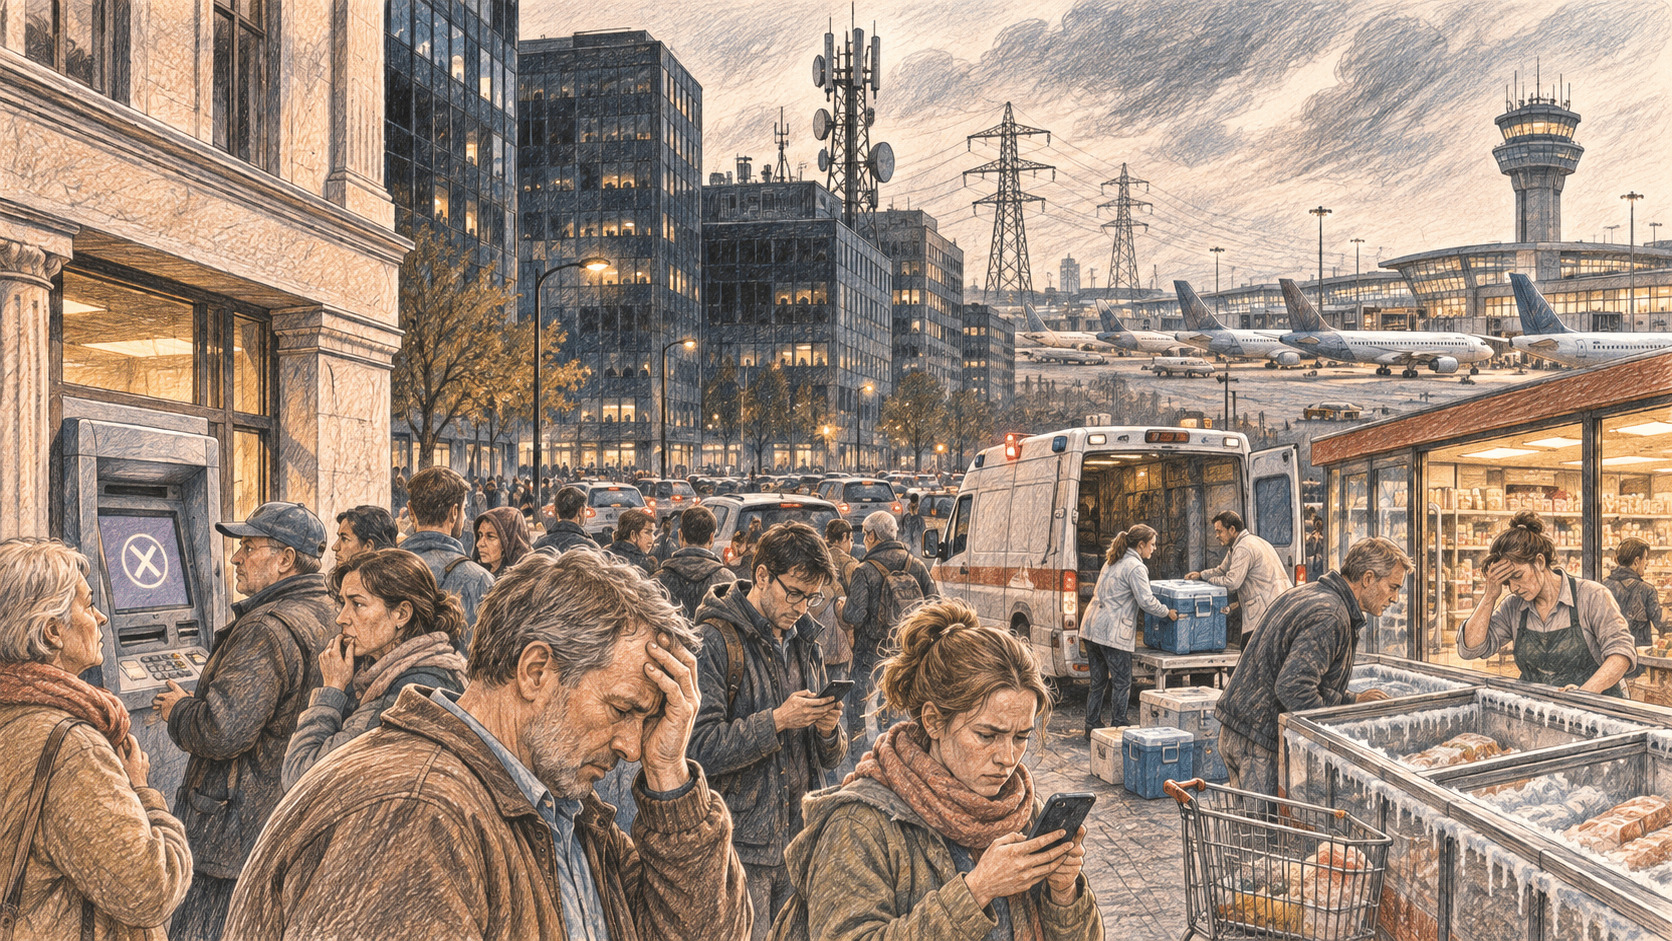
Det er imidlertid kun den seneste del af et forløb, der begyndte flere uger tidligere med målrettede cyberangreb mod europæiske fødevarelagre og køleanlæg, fortsatte med manipulation af blodplasmalagre og omfattende bombetrusler mod europæiske skoler og fly og nu har nået nogle af verdens største finansielle og teknologiske institutioner.
Hver hændelse har sin egen historie. Men der findes også dokumenterede angreb, som går på tværs af virksomheder, lande og samfundsfunktioner. Derfor er det relevant at undersøge, hvor langt forbindelserne rækker. Særligt når der sideløbende gennemføres omfattende militære beredskabsforberedelser, og når internationale magtcentre i årevis har advaret om netop den type cyberkrise, vi nu ser konkrete eksempler på.
178 organisationer ramt gennem én fælles leverandør
Den 16. november offentliggjorde sikkerhedsforskeren Scott Helme fra Report URI resultaterne af en undersøgelse, der afslørede et omfattende angreb gennem den digitale platform Optimizely.Optimizely bruges af virksomheder til at afprøve og tilpasse deres hjemmesider. Platformen leverer JavaScript-kode, som kundernes hjemmesider automatisk indlæser. Angriberne havde udnyttet en sårbarhed til at placere ondsindet kode i kundernes projekter, hvorefter den blev distribueret fra Optimizelys egne servere. Forskerne undersøgte 1.611 scripts og fandt 188 inficerede scripts fordelt på mindst 178 organisationer. Blandt dem var HSBC, ABN AMRO, Equifax, Associated Bank, den finske S-Pankki, Salesforce, GitLab, Zoom, BBC, CNN, IKEA og Air France-KLM. De finansielle virksomheder udgjorde den største identificerede gruppe med 32 aktører.
Angrebskoden kunne udskifte kryptovalutaadresser med adresser kontrolleret af angriberne, aflæse betalingskortoplysninger indtastet i bestemte formularer, indsamle cookies og skærmbilleder samt forsøge at udnytte sikkerhedshuller i iPhones og iPads. Forskerne dokumenterede også kryptovalutaoverførsler til adresser forbundet med angrebet. Optimizely har bekræftet, at en uvedkommende udnyttede en sårbarhed i virksomhedens Experimentation-platform. Virksomheden oplyser, at den har lukket sikkerhedshullet og fjernet den skadelige kode1.
Det er vigtigt at forstå, hvad angrebet faktisk demonstrerer. Hackerne behøvede ikke selvstændigt at bryde ind i hver af de 178 organisationers interne systemer. Ved at angribe én fælles leverandør kunne de få skadelig kode distribueret til besøgende på en lang række ellers uafhængige hjemmesider. At en bank stod på listen betyder derfor heller ikke nødvendigvis, at dens centrale kontosystem var kompromitteret.
En efterfølgende teknisk undersøgelse fra Beazley Security viser, at lignende skadelig kode allerede kunne spores den 13. november gennem andre webtjenester, herunder Kissmetrics og StorifyMe. Den 16. november optrådte angrebskoden også gennem Minute Media.
Vi har dermed konkrete tekniske spor efter en kampagne, der bevægede sig på tværs af flere digitale platforme i dagene omkring de omfattende internationale nedbrud2.
Fra ødelagte fødevarer til truede blodforsyninger
Cyberangrebene mod Europas fødevareforsyning er endnu mere alvorlige, fordi de har haft direkte fysiske konsekvenser. Natten mellem den 11. og 12. oktober blev køleanlæggene i mere end 700 franske supermarkeder og distributionssteder angrebet. Gerningsmændene manipulerede fjernstyringen af anlæggene, så temperaturerne steg voldsomt. Fødevarer blev ødelagt, og der opstod tilløb til brande.Den 9. november offentliggjorde det franske udenrigsministerium resultatet af efterforskningen. Frankrig placerede ansvaret hos Shahid Kaveh, en cyberenhed knyttet til Irans Revolutionsgarde. Myndighederne beskrev angrebet som en hidtil uset offensiv cyberoperation med sabotage som formål og anslog fødevaretabene til adskillige millioner euro. Iran har afvist anklagerne. Frankrig har varslet sanktioner og yderligere modforanstaltninger, som ikke nødvendigvis alle vil blive offentliggjort3.
Den 2. november kom endnu en angrebsbølge. Denne gang blev køle- og fryseanlæg ramt i blandt andet Sverige, Belgien, Luxembourg, Holland, Irland, Finland og Estland. I en ICA-butik i Sverige fortalte salgslederen Engla Ingwall, at alle butikkens frysere var blevet sat til 50 grader. Angrebet var ifølge hendes beretning begyndt omkring klokken to om natten, men blev først opdaget flere timer senere. På det tidspunkt var varerne ødelagt. Andre butikker oplevede lignende problemer, og en belgisk butik anslog sit tab til omkring 100.000 euro.
Det særlige ved disse angreb er igen, at gerningsmændene ikke behøvede at angribe bygningerne fysisk. De kunne ødelægge store fødevaremængder ved at ændre indstillinger i køleanlæg, som var forbundet med internettet4.
Allerede samme dag blev tre franske anlæg under Établissement français du sang, landets nationale blodforsyning, ramt af en tilsvarende manipulation. Her forsøgte angribere at hæve temperatur- og afrimningsindstillingerne i fryserum, der opbevarede blodplasma til transfusioner og fremstilling af lægemidler. Ifølge de franske oplysninger blev temperaturindstillingerne forsøgt ændret fra omkring minus 30 grader til helt op mod 110 grader.
Flere nyheder om Energi og Økonomi
Når staten tager folkets penge og bestemmer, hvordan de skal leve - Guds advarsel til Israel er stadig aktuelDen 13. november udsendte Irlands nationale cybersikkerhedscenter en ny teknisk advarsel. Sikkerhedsforskere havde identificeret seks hidtil ukendte sårbarheder i Danfoss AK-SM800A-styringer, som potentielt kunne give en angriber fuld kontrol uden loginoplysninger. Forskerne advarede desuden om muligheder for at bevare adgang efter nulstilling eller opdatering.
Det er ikke påvist, at de seks nye sikkerhedshuller blev anvendt ved angrebene. Men myndighedernes anbefaling var usædvanligt klar: Kølestyringer bør ikke være direkte tilgængelige fra internettet, og almindelige firmwareopdateringer og ændringer af adgangskoder giver ikke nødvendigvis tilstrækkelig beskyttelse6.
Endnu et spor fører til amerikanske militærbaser. Mindst seks amerikanske militære fødevarebutikker oplevede i august næsten samtidige fejl i deres fryseanlæg. Ved Fort Huachuca i Arizona meddelte basen den 26. august, at fryserne om natten var gået i afrimningstilstand, hvilket ødelagde fødevarerne. Pentagon har efterfølgende undersøgt hændelserne som mulige cyberangreb og været i kontakt med franske efterforskere. Det er fortsat uafklaret, om hændelserne på militærbaserne skyldtes samme metode eller gerningsmænd som de europæiske angreb7.
Her har vi altså et sammenhængende teknisk undersøgelsesspor fra august til november: fryseanlæg på amerikanske militærbaser, supermarkedernes kølesystemer i Europa og blodplasmalagre i Frankrig. En del er dokumenteret sabotage, mens andre hændelser fortsat undersøges.
Bankerne bliver ramt - og angriberne bruger eksterne leverandører
Finanssektoren har i samme periode oplevet både egentlige hackerangreb og omfattende tekniske forstyrrelser.Den 4. november bekræftede den franske bankkoncern Crédit Mutuel Arkéa, at hackere havde gennemført uautoriserede overførsler fra bankens egen konto. Ifølge bankens forklaring fik angriberne adgang gennem platformen hos en ekstern tjenesteudbyder og anvendte derefter bankens egne forbindelser til at overføre penge til andre banker. Beløbet var i størrelsesordenen 100 millioner euro, men banken kunne endnu ikke bekræfte det præcise tab, blandt andet fordi nogle beløb var blevet blokeret og forsøgt tilbageført. Kundernes indeståender blev ifølge banken ikke berørt, men visse overførsler blev midlertidigt standset for at begrænse skaderne8.
Mandag den 16. november opstod omfattende betalingsproblemer hos JPMorgan Chase, USA's største bank. Kunder rapporterede om vanskeligheder med kontoadgang, overførsler og betalinger, mens Downdetector samtidig registrerede problemer hos blandt andre Bank of America og Wells Fargo. JPMorgan forklarede, at en softwarefejl i bankens egne systemer forsinkede transaktionsbehandlingen. Banken understregede, at problemerne også kunne påvirke overførsler til andre finansielle institutioner, uden at disse nødvendigvis havde selvstændige systemnedbrud.
JPMorgans forklaring fortjener en nærmere undersøgelse. Hvordan kunne en sådan fejl ramme kontoadgang, pengeautomater, overførsler og betalinger på tværs af banker? JPMorgan forventer at bruge 19,8 milliarder dollar på teknologi i 2026, og man burde derfor kunne forvente omfattende sikkerhedstest, redundans og fejlisolering. Samtidig bekræftede Wells Fargo egne tekniske problemer, mens kunder hos flere andre storbanker meldte om forstyrrelser. Nogle Chase-kunder beskrev endda midlertidige ændringer i deres kontosaldi uden tilsvarende registrerede transaktioner. Det beviser ikke manipulation, men gør behovet for en nærmere forklaring større9.
Endnu mere bemærkelsesværdigt er det, at betalingsinfrastrukturvirksomheden Marqeta samme dag registrerede et særskilt nedbrud med afviste kortbetalinger og transaktionsfejl. Virksomheden forklarede hændelsen med netværksproblemer hos sin cloudleverandør10. Vi har dermed flere samtidige forstyrrelser i den amerikanske betalingsinfrastruktur, hvoraf mindst to er registreret som selvstændige hændelser. Deres indbyrdes forbindelse er endnu ikke fastslået, men sammen med de dokumenterede cyberangreb mod finansielle institutioner er det utilstrækkeligt blot at henvise til en uspecificeret softwarefejl og dermed betragte sagen som afsluttet.
Microsoft, FAA og United Airlines - tre store sammenbrud på få dage
Den 12. november begyndte Microsofts omfattende internationale nedbrud, som ramte Exchange Online, Outlook, Teams, SharePoint, Copilot og en række andre tjenester.På Reddit begyndte systemadministratorer at beskrive problemerne, mens de stadig udviklede sig. En bruger i det østlige USA fortalte, at Outlook var afbrudt, og at webversionerne knap kunne indlæses. Andre rapporterede fejl i virksomhedernes mail, dokumentdeling og administrationssystemer. En administrator bemærkede, at det særligt frustrerende var, at Microsofts egen administrationsportal også var utilgængelig. Dermed havde virksomhederne vanskeligt ved at bruge den normale kanal til at undersøge, hvad der var galt11.
Flere nyheder om Fødevarer og Teknologi
USA øver massebegravelser for 2.400 faldne om dagen - verdens forberedelser på krig og sammenbrud tager en uhyggelig drejningDenne forklaring er teknisk detaljeret, men den bygger på Microsofts egen undersøgelse. Det er derfor relevant at efterprøve ændringshistorik, adgangslogfiler og de omstændigheder, der udløste belastningen. En koncern, hvis teknologi benyttes af regeringer, banker, hospitaler, myndigheder og virksomheder verden over, har åbenlyst en betydelig interesse i at bevare tilliden til sin infrastruktur. Det er ikke i sig selv bevis for fortielse, men heller ikke en grund til at lade virksomhedens egen forklaring stå uprøvet12.
Fredag den 13. november ramte problemerne den amerikanske luftfart.
FAA oplevede alvorlig ustabilitet i sine kommunikations- og radarsystemer og beordrede et landsdækkende stop for nye afgange. FAA har efterfølgende oplyst, at problemerne ramte 17 af landets 22 regionale flyvekontrolcentre.Det mest opsigtsvækkende er den tekniske mekanisme, som FAA selv har beskrevet. Det gamle kommunikationsnet blev oversvømmet med omkring 1.000 forbindelsesforsøg hvert fjerde eller femte sekund. Efterforskningen koncentrerede sig om en radarinstallation i Amarillo, Texas, og en radiokommunikationsinstallation i El Dorado, Arkansas, hvor leverandøren L3Harris havde arbejdet med nyt routerudstyr.
Da forbindelserne til de mistænkte installationer blev isoleret, stabiliserede systemerne sig. FAA deaktiverede efterfølgende en tilsvarende funktion på omkring 60 andre routere. Den nationale lufttrafik blev genoptaget klokken 20:15 amerikansk østkysttid, men tusindvis af flyvninger var blevet aflyst eller forsinket. FAA fortsætter undersøgelsen af den endelige årsag13.
På sociale medier beskrev piloter, hvordan hændelsen blev oplevet i luften. En pilot på vej mod Seattle fortalte, at radiokommunikationen var så vanskelig, at flyveledelsen næsten ikke kunne høres, indtil besætningen skiftede frekvens. En anden oplyste, at flyet havde mistet radartjenesten, men kunne fortsætte flyvningen.
En pilot offentliggjorde på Reddit et fotografi af en meddelelse, som vedkommende havde modtaget fra flyveledelsen. Moderatorerne bekræftede, at piloten selv havde taget billedet. FAA's oprindelige landsdækkende instruks henviste til "ekstraordinære omstændigheder og sikkerhedshensyn" og beordrede alle afgange standset indtil videre.
En anden cockpitbesked, som The Washington Post fik adgang til, angav direkte svigt i FAA's radar- og computersystemer. Usikkerheden var tydelig i den samtidige radiokommunikation. Da en pilot i Dallas-Fort Worth spurgte flyvelederen, hvorfor hele landets flytrafik var standset, lød svaret, at man ikke kendte årsagen, kun at stoppet gjaldt hele USA og var tidsubestemt. Piloten bag Reddit-opslaget oplyste senere, at vedkommende fortsat ikke havde modtaget yderligere information fra FAA, flyveledelsen eller sit flyselskab. Det giver et usædvanligt indblik i, hvor begrænset information selv de professionelle aktører havde, mens et af verdens mest omfattende lufttrafiksystemer var sat ud af funktion14, 15.
Mandag den 16. november ramte et nyt systemnedbrud United Airlines. Denne gang var der problemer med interne applikationer, som piloterne anvender til kommunikation og beregning af flyenes endelige vægt og balance før afgang. United måtte forsinke et stort antal afgange, mens systemet blev genetableret. Omkring 645 flyvninger var forsinkede ved en opgørelse samme aften, men ikke alle forsinkelser kunne henføres direkte til netop dette nedbrud. United oplyser, at man ikke har fundet tegn på et cyberangreb eller forbindelse til FAA-hændelsen. Der foreligger dog endnu ikke en offentlig teknisk undersøgelse, som kan fastlægge alle årsagsforholdene16.
Tusindvis af skoler trues - og et hemmeligt NSA-netværk er nu nede
Mens de tekniske nedbrud bredte sig, blev Europa ramt af en anden form for digital forstyrrelse. Den 11. november modtog omkring 6.300 italienske skoler bombetrusler via e-mail. Mange skoler blev evakueret, mens politi og sikkerhedsstyrker undersøgte bygningerne.Dagen efter fulgte endnu en omfattende bølge af trusler. Beskederne var blandt andet underskrevet med navnet Mikhail Andropov, der hævdede at repræsentere en ekstremistisk gruppe. Myndighederne havde ikke påvist nogen konkret bombetrussel bag de masseudsendte meddelelser. Her var formålet tilsyneladende at skabe frygt, afbryde undervisningen og tvinge myndighederne til at bruge store ressourcer på sikkerhedskontrol. Det kræver ikke adgang til skolernes computersystemer. En masseudsendelse af troværdigt formulerede trusler kan i sig selv lamme en betydelig samfundsfunktion17.
Mandag den 16. november modtog mindst 100 italienske skoler endnu en bølge, denne gang med trusler om både sprængstoffer og forgiftning af skolemad. De italienske myndigheder havde i mellemtiden ændret procedurerne, så skolerne ikke automatisk skulle evakueres på baggrund af enhver uspecificeret masseudsendt trussel18.
Og netop i dag, den 17. november, er der kommet endnu en opsigtsvækkende oplysning. CNN har ifølge Reuters fået bekræftet fra fem personer med kendskab til situationen, at et højt klassificeret internt kommunikationsnet hos den amerikanske efterretningstjeneste National Security Agency, NSA, er nede. NSA undersøger nedbruddets omfang, og der er på nuværende tidspunkt ikke fremlagt beviser for, at hændelsen skyldes et cyberangreb19. Det er en særlig følsom hændelse, fordi den vedrører en institution, hvis opgaver netop omfatter signalefterretning og beskyttelse af amerikanske informationssystemer.
Flere nyheder om Energi og Økonomi
Fra 89$ til 106$ på to uger - brændstofprisen stiger voldsomtCyber Polygon 2020 - advarslen om en digital pandemi
Der er også et historisk spor, som fortjener opmærksomhed. Den 8. juli 2020 gennemførtes den internationale cybersikkerhedsøvelse Cyber Polygon 2020, organiseret i samarbejde mellem World Economic Forum, den russiske storbank Sberbank og sikkerhedsvirksomheden BI.ZONE.Klaus Schwab åbnede arrangementet, der havde en kommende "digital pandemi" som centralt tema. 120 organisationer fra 29 lande deltog i den tekniske øvelse. Deltagerne omfattede banker, teleselskaber, energivirksomheder, sundhedsinstitutioner, offentlige myndigheder og andre dele af den kritiske infrastruktur.
Formålet var at øve modstand mod omfattende cyberangreb, der kunne kompromittere virksomhedernes data og skade deres omdømme. Arrangørerne beskrev netop den voksende globale digitalisering som en faktor, der kunne gøre en fremtidig digital krise særligt ødelæggende21.
Det er værd at hæfte sig ved, at disse scenarier blev diskuteret og afprøvet allerede i 2020, længe før de nuværende angreb og nedbrud. Endnu mere interessant bliver historien, når man sammenholder dette med Bill Gates' udtalelser i september 2026. I et interview med CNN's Fareed Zakaria den 27. september vurderede Gates, at sandsynligheden for store AI-understøttede cyberangreb, som kan lamme hospitaler eller elektricitet, er meget høj. Han argumenterede samtidig for, at man bør etablere et nyt lag af regulering og kontrol med kunstig intelligens. Han sagde også, at det måske først vil være efter alvorlige hændelser, at mennesker bliver villige til at acceptere den nødvendige regulering. Der er altså en direkte dokumenteret forbindelse mellem Gates' forventning om alvorlige cyberkriser og hans ønske om stærkere regulering af AI22.
Det viser, at en mulig fremtidig katastrofe allerede bruges som argument for en større kontrolstruktur omkring en teknologi, som i stigende grad driver samfundets grundlæggende funktioner. Her ligger en selvstændig problemstilling: Når menneskeheden først er blevet fuldstændig afhængig af centraliserede digitale systemer, kan sammenbrud i de samme systemer skabe krav om endnu mere centralisering og kontrol for at sikre dem.
Spørgsmålet er derfor ikke kun, hvem der gennemfører cyberangrebene. Det er også, hvilke nye magtbeføjelser og teknologiske styringssystemer der vil blive indført i kølvandet på dem.
Den 17. november og den landsdækkende nødvarsling
Midt i de mange hændelser er der på sociale medier gennem længere tid cirkuleret en forudsigelse om, at den 17. november skulle blive en afgørende dato for omfattende angreb på banker og kommunikationssystemer.Nogle beskriver nedbruddene som en første fase af en digital udrensning, hvor informationer skulle blive slettet eller ændret, inden en større nulstilling gennemføres. Andre peger på den planlagte amerikanske nødvarsling som et signal, der markerer overgangen til næste fase. Der er endnu ikke offentliggjort verificerbare tekniske beviser for en sådan operation. Men de konkrete forudsigelser gør det relevant at sammenholde datoer, systemnedbrud og eventuelle kommende ændringer i bankernes transaktions- og kontoregistre.
Det er korrekt, at USA i dag, den 17. november, gennemfører en landsdækkende test af Emergency Alert System klokken 14:20 amerikansk østkysttid, svarende til klokken 20:20 dansk tid. Testen vil kortvarigt afbryde radio- og tv-udsendelser over hele landet. Mobiltelefonerne er ikke omfattet, fordi den særskilte Wireless Emergency Alerts-funktion ikke testes denne gang.
Det er dog vigtigt for kronologien, at Federal Communications Commission allerede den 16. september offentliggjorde den officielle bekendtgørelse om testen. Datoen var altså planlagt, inden de nuværende novembernedbrud fandt sted23. At testen gennemføres samme dag, som mange på sociale medier har udpeget som afgørende, gør tidspunktet interessant for dem, der følger forudsigelsen. Men det viser ikke i sig selv, at testen har et skjult formål.
De tekniske forbindelser bliver afgørende
De seneste ugers begivenheder giver nu et langt mere konkret grundlag for at undersøge en mulig større cyberoperation, end de tidligere sammenfald af togulykker, lastbilulykker og almindelige driftsforstyrrelser gjorde.Angrebene mod Europas køleanlæg har en dokumenteret fysisk sabotagevirkning. Frankrig har officielt udpeget en iransk cyberenhed som ansvarlig for en omfattende del af kampagnen. Crédit Mutuel Arkéa har bekræftet, at hackere kom ind gennem en ekstern leverandør og gennemførte uautoriserede overførsler. Optimizely-angrebet har vist, hvordan én kompromitteret webplatform kan sprede skadelig kode til 178 organisationer, og sikkerhedsforskere har fundet spor af lignende aktivitet på flere platforme fra den 13. november.
Flere nyheder om Energi og Økonomi
Emiraterne kapper Irans økonomiske livline - mens Hormuz-krigen breder sig til hele regionens energiruterEn eventuel større koordineret operation kan ikke nødvendigvis identificeres ved at se på ét system ad gangen. Den må undersøges gennem fælles leverandører, IP-adresser, kompromitterede konti, angrebskode, tidsstempler, ændringer i systemkonfigurationer og de spor, som uafhængige sikkerhedsforskere og berørte brugere kan dokumentere. Det er derfor især de oprindelige observationer fra piloter, systemadministratorer, bankkunder og ansatte i de ramte virksomheder, der fortsat er interessante. De fortæller, hvad der skete, mens systemerne svigtede, og før efterfølgende forklaringer blev offentliggjort.
Vi har allerede set, hvordan angreb kan bevæge sig gennem fælles leverandører og ramme mange uafhængige organisationer på én gang. Skulle der vise sig at være tilsvarende fælles tekniske forbindelser mellem de øvrige novemberhændelser, vil det ændre forståelsen af hele forløbet. Og mens den undersøgelse fortsætter, står et andet forhold tilbage: De samme internationale institutioner og teknologiske magtcentre, som i årevis har advaret om en kommende digital katastrofe, arbejder allerede med modeller for, hvordan kunstig intelligens, kommunikation og kritisk infrastruktur skal reguleres og kontrolleres under fremtidige kriser.
Derfor bliver det afgørende at følge både de tekniske spor efter cyberangrebene og de politiske beslutninger, der følger efter dem. En cyberkrise kan være alvorlig i sig selv. Men de permanente ændringer i samfundets digitale magtstruktur, som gennemføres som svar på den, kan vise sig at få langt mere vidtrækkende konsekvenser.
Det er mange ting på kort tid, og man føler en del af det pres, der vil komme over verden, når trængslen indtræffer. Som jeg skrev i artiklen, "Verden står klar - det, vi så i skyggerne, står nu i lyset: Forestil dig ulykkerne, forsyningsproblemerne, den finansielle panik, ledelsesvakuummet, den religiøse chokbølge og et informationsmiljø fyldt med videoer, kunstige stemmer, deepfakes, påståede vidner og konkurrerende forklaringer. En verden i den tilstand vil ikke bede om langsommere beslutninger. Den vil bede om nogen, der kan standse faldet.
Det her er blot en smagsprøve på det globale kaos, der fra det ene øjeblik til det andet, overvælder Jorden. Men samtidig er det forventeligt, at verden vil se sådan her ud, lige før Jesus kommer tilbage.
Se også