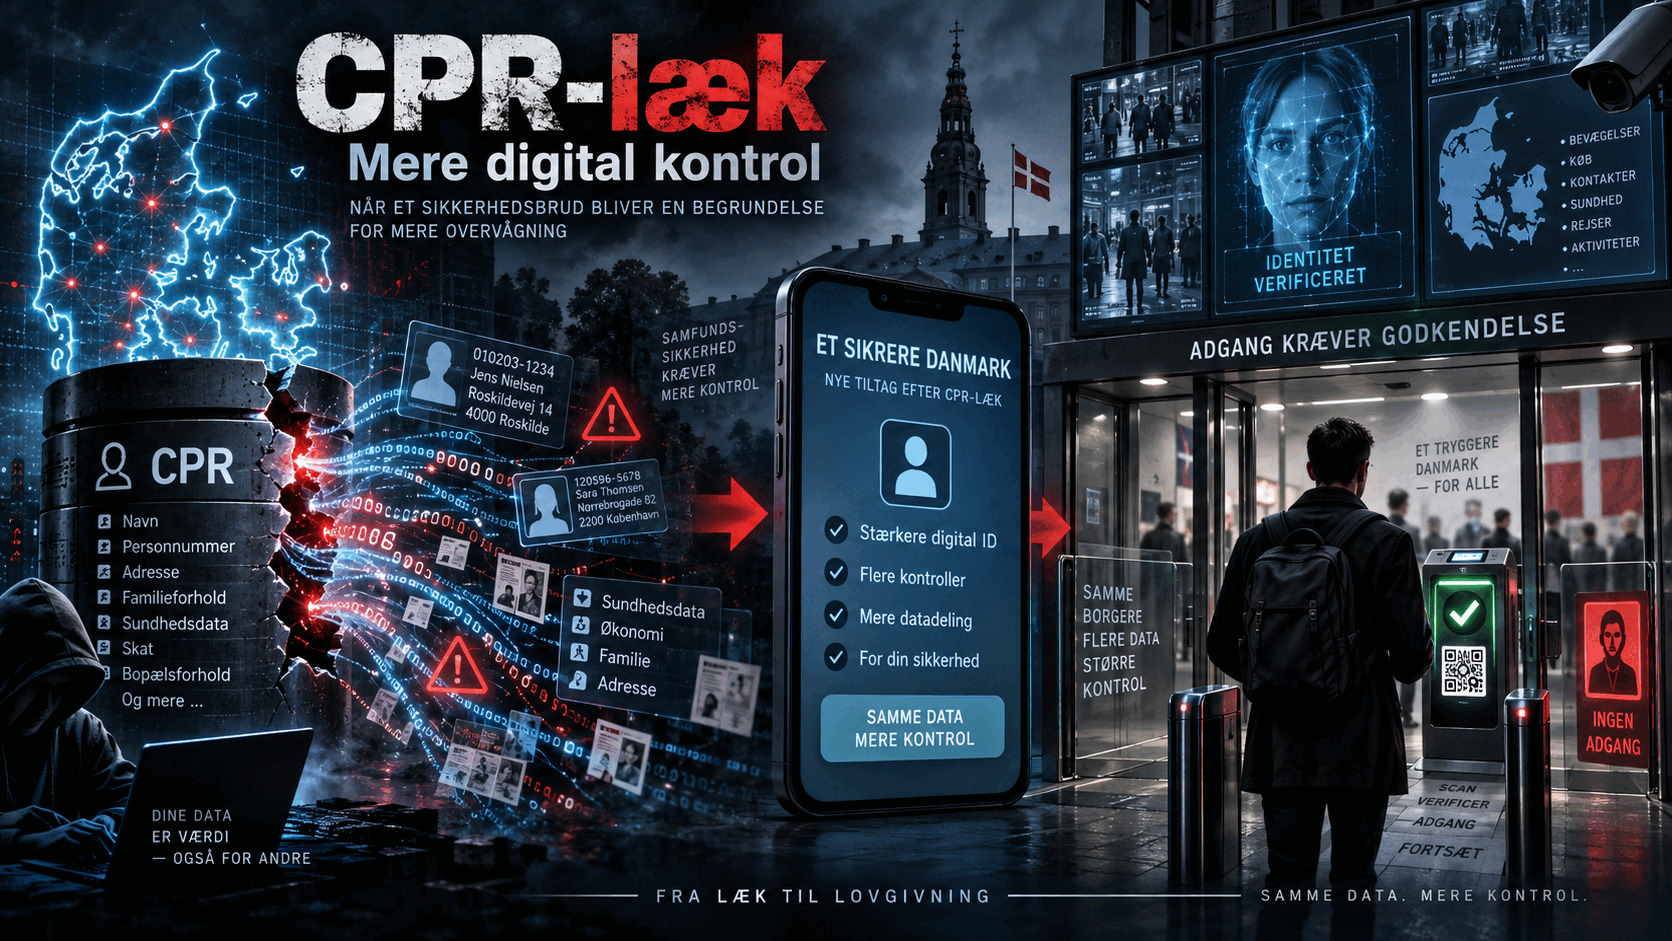
Denne gang er det selve fundamentet under danskernes identifikation, der har slået revner. Uvedkommende har gennem en privat virksomheds lovlige adgang til CPR-systemet kunnet høste navn, adresse, CPR-nummer og andre oplysninger om omkring 8,8 millioner registrerede personer. Men det mest interessante er næsten ikke længere, at oplysningerne er sluppet ud. Det er, hvad myndighederne siger bagefter. Styrelsen for Samfundssikkerhed anbefaler nu direkte, at virksomheder, organisationer og myndigheder som udgangspunkt ikke længere identificerer mennesker alene gennem CPR-nummer, navn og adresse. Der skal lægges noget ovenpå: MitID, engangskoder, tilbagekald, kontrolspørgsmål eller fysisk legitimation1.
Prøv at se, hvad der sker her. Et digitalt system svigter, og løsningen bliver stærkere digital identifikation. Centraliserede personoplysninger viser sig sårbare, og svaret bliver et endnu tættere lag af verifikation omkring mennesket. Det gamle system kan ikke længere sikkert afgøre, om du er dig, og derfor må der bygges en stærkere forbindelse mellem din fysiske person og din digitale identitet. Den udvikling er rationel, hvis man alene ser på identitetstyveri. Men den bringer os samtidig endnu et skridt ind i præcis den verden, jeg gennem længere tid har advaret om: et samfund hvor mennesket igen og igen skal autoriseres af systemet, før det får adgang.
CPR-nummeret kan naturligvis stadig fungere som administrativ nøgle i registrene, men som bevis på identitet er det i praksis brændt af. Hvis jeg kender dit CPR-nummer, ved jeg noget om dig, men jeg har ikke bevist, at jeg er dig. Hvis jeg samtidig kender din adresse, fødselsdato og fulde navn, ved jeg bare endnu mere om dig. Det er statiske oplysninger, der kan kopieres, stjæles og sælges. Digitaliseringsstyrelsens egen fællesoffentlige referencearkitektur skrev allerede i 2020, at "CPR-nummeret er en attribut", og at det ikke bør bruges som egentligt identifikationsmiddel. Et identifikationsmiddel skal kunne bindes til personen og verificeres gennem eksempelvis en kode, nøgle, token, fingeraftryk eller flere faktorer2.
Det tekniske problem var altså kendt. Men nu er problemet blevet folkeligt. Nu findes der en begivenhed, alle kan forstå. Og når ingen længere kan stole på den gamle identifikation, bliver næste spørgsmål næsten givet på forhånd: Hvad skal vi så bruge? Danmark har allerede svaret liggende. - AltID.
Millioner af opslag - og regningen opdagede det
CPR-administrationen oplyste den 5. oktober, at uvedkommende havde misbrugt en dansk virksomheds lovlige adgang til CPR-systemet og fået oplysninger om omkring 8,8 millioner registrerede personer. Det er ikke 8,8 millioner nulevende danskere, men registret omfatter også blandt andet udrejste og afdøde. Navne og adresser på mennesker med navne- og adressebeskyttelse var ifølge ministeriet ikke omfattet, mens hændelsen generelt beskrives som adgang til "navne, adresser, CPR-numre mv."3.Vi ved endnu ikke, hvem der stod bag. Vi ved heller ikke, hvilken mindre dansk virksomhed der fik sin adgang misbrugt. Men det, vi allerede ved om selve forløbet, burde få alarmklokkerne til at ringe langt ud over denne ene sag. Aktiviteten stod på i omkring ti dage. En adgang hos en mindre virksomhed blev brugt til opslag i en skala, der omfattede millioner af registrerede mennesker, og det var ikke et sikkerhedssystem, der tilsyneladende satte en stopper for det. Det var regningen. Hvert opslag koster penge, og da fakturaen blev voldsomt større end normalt, blev misbruget opdaget4.
Læs lige den sætning igen. Et af Danmarks vigtigste registre kunne tilsyneladende pløjes igennem i millionklassen, og økonomisystemet opdagede det før sikkerhedssystemet. Det siger noget om den digitale verden, som let forsvinder i begejstringen over digitalisering. Vi får hele tiden at vide, at digitalisering giver kontrol, overblik og sikkerhed. Men digitaliseringen giver også en angriber en magt, som papirarkivet aldrig havde. Et menneske kan ikke på ti dage åbne millioner af mapper i et kælderrum. En computer kan slå millioner af mennesker op, mens ingen i lokalet opdager noget.
Flere nyheder om Kontrol, Overvågning, Samfund og Teknologi
Når brikkerne samles: Fra digitale systemer til en fortællende profilDen digitale verden har lækket millioner før
Det er fristende at beskrive det aktuelle CPR-læk som en exceptionel katastrofe. Men Danmark har faktisk haft massive CPR-hændelser før. I 2014 blev omkring 900.000 CPR-numre ved en fejl lagt ind i den såkaldte Robinson-liste og gjort tilgængelige for omkring 600 virksomheder. Datatilsynet fastslog efterfølgende, at CPR-kontoret som dataansvarlig havde ansvaret for sikkerheden, selv om den konkrete fejl lå hos CSC6.Året efter blev et anbefalet brev fra Forskerservice afleveret til en forkert modtager. Det indeholdt CPR-numre på 5.282.616 borgere og for omkring 1,15 millioner mennesker også oplysninger fra blandt andet Cancerregisteret, Diabetesregisteret og Det Centrale Psykiatriregister7. Og i TastSelv Borger betød en softwarefejl, at CPR-numre gennem flere år utilsigtet blev sendt videre til Google og Adobe. Den største del af den sag omfattede omkring 1,26 millioner borgere8.
Når jeg ser de sager samlet, er det svært ikke at blive slået af paradokset. Jo mere af vores liv vi samler digitalt, desto mere fortæller vi os selv, at det sker for sikkerhedens skyld. Men jo mere vi samler, desto større bliver katastrofen også, når sikkerheden fejler. Vi erstatter tusind små arkiver med ét system, som er lettere at administrere - og som samtidig bliver et langt mere værdifuldt mål.
Det er et af digitaliseringens største paradokser: Den giver staten og virksomhederne et fantastisk overblik, men den giver også den, der kommer ind det forkerte sted, et fantastisk overblik. Og alligevel er svaret på systemets skrøbelighed aldrig mindre digitalisering. Det bliver mere.
AltID ligger allerede klar på den anden side
Det er her, CPR-sagen støder direkte ind i en historie, jeg allerede har skrevet om. AltID blev lanceret den 3. juni 2026, flere måneder før dette læk. Den første version indeholder et digitalt legitimationskort og et aldersbevis, oprettes gennem MitID og beskrives af Digitaliseringsstyrelsen som Danmarks officielle app til ID og digitale beviser. Flere beviser skal med tiden kunne føjes til9.Planen er ældre endnu. I november 2025 beskrev Digitaliseringsministeriet AltID som Danmarks digitale identitetstegnebog og som første skridt i gennemførelsen af EU's fælles ramme for digital identitet. Navnet blev forklaret med, at det skulle være et ID, man "altid" har på sig, og som med tiden kan bruges til stadig mere. Myndigheder og private virksomheder skal kunne føje flere digitale beviser til systemet10.
Jeg siger ikke, at nogen har fremkaldt CPR-lækket for at få danskerne over på AltID - jeg siger heller ikke at man ikke har ventet på at det skulle ske, for at skubbe på danskernes accept af AltID. Uanset er det irrelevant for at forstå alvoren. For løsningen var allerede bygget. Nu kommer problemet, der kan få millioner af danskere til at forstå, hvorfor de angiveligt behøver den. Det ændrer hele samtalen. Før kunne jeg spørge: "Hvorfor skal staten udstyre mig med en digital identitetstegnebog?" Efter sådan en sag kan staten spørge tilbage: "Hvordan vil du ellers bevise, at du er dig? Og sikkerhed er et stærkt argument. Især når frygten er reel.
Jeg har set porten blive bygget stykke for stykke
Vi ved fra Bibelen, at magtcentret for den nye verdensorden bliver det gamle Babylon - Satans by. Det var her, mennesket første gang samledes imod Gud, og deres by, dengang kaldt Babel, var kendetegnet ved afgudsdyrkelse, og det er her navnet Babel interessant, for det betyder netop porten til "Gud" - ikke Bibelens Gud, men Satan, denne verdens Gud, der igennem det system, vi bygger, giver sin Antikrist magt over Jordens nationer. Den gamle babyloniske Istar-port, som vi kender fra arkæologien, var indgangen til det første verdensrige. Den nutidige digitale port er indgangen til det nye verdensrige, en digitalisering, der giver rigets hersker, Antikrist, allestedsnærværelse.Flere nyheder om Kontrol, Overvågning, Samfund og Teknologi
Skyldig indtil algoritmen frikender dig: Ansigtsgenkendelse og endetidens kontrolsamfundDet samme spor havde jeg fulgt allerede før AltID. Den 3. maj skrev jeg i "EU's digitale fælde: Når børnebeskyttelse bliver indgangen til Antikrists system" om aldersverifikation. På overfladen handler det om noget, næsten ingen vil protestere imod: at holde børn væk fra skadeligt indhold. Men mekanismen bag er mere interessant end den første begrundelse. En lovlig tjeneste kan gøres utilgængelig, indtil mennesket fremviser et digitalt bevis, som et godkendt system accepterer.
Dagen efter skrev jeg i "Skyldig indtil algoritmen frikender dig: Ansigtsgenkendelse og endetidens kontrolsamfund" om Facewatch. Her behøver mennesket ikke engang tage telefonen frem. Kroppen selv bliver identifikationen. Ansigtet bliver nøglen, kameraet bliver kontrolløren, og databasen afgør, hvem maskinen mener står foran den.
Senere samlede jeg udviklingen i "Når brikkerne samles: Fra digitale systemer til en fortællende profil". For det er netop dér, problemet ligger: Man skal ikke kun betragte hvert system for sig. MitID her. AltID dér. Ansigtsgenkendelse i en butik. Aldersverifikation på nettet. Betalingsdata i banken. Rejseoplysninger hos transportselskabet. Sundhedsdata hos staten. Teledata hos teleselskabet. AI, der kan analysere sammenhængene. Én brik ser ikke nødvendigvis skræmmende ud. Det er billedet, der gør.
Kontrolsystemet behøver ikke én hemmelig superdatabase
Når man taler om digital overvågning, kommer indvendingen ofte hurtigt: "Men AltID gemmer jo oplysningerne lokalt på telefonen". Det er også rigtigt, og det fjerner muligheden for at én person får let adgang til millioner af menneskers data. Men "lokalt på telefonen" betyder heller ikke "hacker-sikkert". En smartphone er ikke et pengeskab, blot fordi data ikke ligger i en central database. Den er en avanceret computer, som konstant kommunikerer gennem mobilnet, Wi-Fi, Bluetooth, apps og operativsystemets tjenester, og dermed har den også en angrebsflade. Telefoner kan kompromitteres gennem sikkerhedshuller, ondsindede apps, phishing, spyware eller fejl i selve operativsystemet. Lokal lagring reducerer derfor én risiko - at alle borgeres oplysninger ligger samlet ét sted - men den fjerner ikke risikoen for, at den enkelte digitale identitet kan kompromitteres. Jo mere af vores identitet og adgang til samfundet vi lægger i telefonen, desto mere alvorligt bliver det også, hvis netop den enhed bliver brudt - pludselig er hele vores liv udstillet på én enhed.Banken behøver ikke kende min patientjournal for at vide, hvem jeg er, når jeg bruger banken. Rejseselskabet behøver ikke kende min bankkonto for at vide, hvilken flyrejse jeg køber. Det sociale medie behøver ikke kende min hospitalsjournal for at vide, hvilken konto der netop er blevet aldersverificeret. Myndigheden behøver ikke kende min indkøbskurv for at vide, hvilken ydelse jeg søger. Det afgørende er, at flere og flere systemer kan knytte deres egen viden til et menneske, hvis identitet bliver stadig mere sikkert verificeret.
EU's tekniske regler for den europæiske identitetstegnebog viser desuden, hvor forskellig denne verden er fra det gamle plastikkort. Wallet'en skal føre log over interaktioner med tjenester, der anmoder om identitetsoplysninger, blandt andet tidspunktet, den modtagende tjenestes identitet og hvilke typer oplysninger der blev anmodet om eller præsenteret. Reglerne begrænser samtidig wallet-udbyderens adgang til disse logs11. Det betyder ikke, at staten sidder med en stor skærm og ser alt, hvad alle mennesker foretager sig, men at selve identifikationen bliver en digital begivenhed, der efterlader spor.
Og når stadig flere dele af livet flyttes ind i systemer, hvor handlingen først kan gennemføres efter digital identifikation, bliver muligheden for at kortlægge mennesket tilsvarende større.
Hver eneste brik kommer forklædt som noget fornuftigt
Noget af det mest slående ved hele udviklingen er, at næsten ingen af brikkerne behøver en ond begrundelse, men mange systemer med hver sit formål og argument, behøver blot at kunne tale sammen. Aldersverifikation for børnene, ansigtsgenkendelse imod tyveri, MitID imod identitetssvindel, overvågning af kommunikation imod kriminalitet, digitale betalinger med bekvemmelighed og bekæmpelse af hvidvask, AI med effektivisering og sikkerhed, AltID som en lettere og mere privat måde at bevise sine oplysninger på - alle er i sig selv hvad de er, men sammen opstår totalkontrol. Og nu kommer CPR-lækket og leverer endnu et argument: Vi kan ikke længere stole på de gamle personoplysninger alene.Flere nyheder om Kontrol, Overvågning, Samfund og Teknologi
EU’s digitale fælde: Når børnebeskyttelse bliver indgangen til Antikrists systemFra navn og nummer til en digital tilladelse
Her ligger den virkelige forskel mellem det gamle CPR-system og det, der vokser frem. CPR-systemet registrerer dig, mens MitID autentificerer dig. Den digitale identitetstegnebog kan levere verificerede oplysninger om dig. Det lyder som en lille teknisk udvikling, men det ændrer hele mekanismen. For når en egenskab kan bevises digitalt, kan den også gøres til betingelse for adgang.I dag kan systemet spørge: Er denne person over 18? I morgen kan det spørge efter et andet officielt bevis. Har personen den rigtige attest? Har vedkommende den nødvendige autorisation? Opfylder personen kriteriet? Hvis ja, åbner tjenesten. Hvis nej, gør den ikke. Og dér er vi ikke længere bare i identifikation. Vi er i adgangsstyring. Det er præcis derfor Åb. 13 bliver så alvorlig at læse i vores tid. Johannes beskriver ikke blot et system, der ved, hvem mennesker er. Han beskriver en verden, hvor deltagelse i selve økonomien bliver gjort betinget: ingen kan købe eller sælge uden at opfylde systemets krav.
For bare nogle få generationer siden ville man være nødt til at forklare, hvordan en magt overhovedet skulle kunne håndhæve noget sådant globalt. I 2026 behøver man næsten kun spørge, hvilken standard systemerne skal bruge. Mennesket vænnes til, at identitet skal bevises digitalt. Vi vænnes til, at egenskaber kan attesteres digitalt. Vi vænnes til, at adgangen til en tjeneste kan afvente et godkendt svar. Vi vænnes til, at vores telefon er identitet, billet, betaling, bank, kommunikation og stadig flere offentlige beviser samlet i den samme lille genstand. Vi trænes med andre ord i at stå foran den digitale port. Ikke med frygt. Med bekvemmelighed.
"Frivilligt" er et interessant ord i et digitaliseret samfund
EU's regler siger i dag, at anvendelsen af den europæiske digitale identitetstegnebog skal være frivillig, og at mennesker uden en wallet ikke må diskrimineres ved adgang til offentlige og private tjenester12. Danmark er måske et af de bedste steder i verden til at forstå forskellen mellem formel frivillighed og praktisk nødvendighed. Man kan godt leve uden MitID - men prøv det. Det er dér, man opdager, hvordan moderne digital tvang kan fungere uden at nogen behøver at true dig. Alternativet eksisterer måske juridisk, men samfundet er bygget omkring den digitale løsning. Banken, Skat, kommunen, sundhedsvæsenet og utallige private tjenester forventer, at du findes digitalt. Den, der står udenfor, opdager hurtigt, at frivillighed kan have meget lange åbningstider, telefonkøer og manuelle omveje.AltID kan udvikle sig på præcis samme måde uden nogensinde at blive gjort formelt obligatorisk. Først er det en ekstra mulighed. Derefter den letteste mulighed. Så den mulighed flest tjenester understøtter. Flere beviser lægges i wallet'en, flere virksomheder integrerer den, og efter nogle år er spørgsmålet ikke længere, hvorfor du har den. Spørgsmålet er, hvorfor du ikke har den. Det er tilvænningen der skræmmer mig.
Det er måske den vigtigste forbindelse til alt det, jeg allerede har skrevet om digital overvågning. Da vi første gang begyndte at tale om et kommende globalt kontrolsystem, forestillede mange sig, at verden en dag ville vågne op til en voldsom forandring. Én regering. Ét system. Én ordre. Én dag hvor friheden forsvandt. Men sådan behøver det overhovedet ikke ske. Den tekniske infrastruktur kan bygges årtier før.
Først får vi digital bank, så digital post, så digital identitet, så biometrisk identifikation, så digitale betalingssystemer, så automatiseret profilering, så digital alderskontrol, så en wallet med autoritative beviser... Hver udvikling løser et konkret problem, og mens vi diskuterer det konkrete problem, ændres selve samfundets grundstruktur. Det, der engang ville have fået mennesker til at spørge, om staten nu var blevet vanvittig, bliver efter nogle år bare noget, telefonen gør. Det er sådan en befolkning forberedes. Ikke nødvendigvis på Antikrist som person, men på den type system, han ifølge Bibelen skal kunne overtage og bruge.
Flere nyheder om Kontrol, Overvågning, Samfund og Teknologi
Fra Robert Williams til Angela Lipps: endnu et menneske knust af AI’s fejlCPR-lækket er derfor langt mere end et læk
Det er dét, der gør denne sag så alvorlig. Vi ser et digitalt system svigte, og alligevel peger alle de logiske løsninger længere ind i digitaliseringen. CPR-nummeret er ikke sikkert som identitetsbevis, så identiteten skal verificeres stærkere. De gamle persondata kan stjæles, så personen må bindes til kryptografiske nøgler, telefoner, wallets og muligvis biometri. Svindel bliver mere avanceret, så kontrollen må blive mere avanceret og omfattende. Det kan være nødvendigt for at løse det konkrete problem, men det betyder ikke, at vi skal være blinde for den verden, løsningen skaber.For jo stærkere identiteten bindes til mennesket, desto vanskeligere bliver anonymitet. Jo mere sikkert systemet ved, hvem du er, desto mere sikkert kan det også vide, hvem det lukker ude. Jo flere offentlige og private tjenester, der kan kræve verificerede beviser, desto stærkere bliver infrastrukturen til adgangskontrol. Det er et mærkeligt og alvorligt kredsløb: Den digitale verden viser sig farlig, og derfor giver vi den mere magt. Systemet mister vores oplysninger, og derfor knytter vi os endnu tættere til systemet. Kontrollen fejler, og derfor bygger vi bedre kontrol. Det er svært ikke at se ironien.
Når porten en dag kræver noget andet
Det er her, alle de historier jeg har skrevet om, begynder at hænge sammen. AltID, aldersverifikation, ansigtsgenkendelse, MitID, digitale betalinger, profilering, AI-overvågning, sammenkobling af data. Hver for sig er de teknologier med forskellige formål. Tilsammen er de også infrastrukturen til en verden, hvor mennesket kan identificeres, vurderes og autoriseres i en skala, tidligere generationer aldrig har kendt.Det er den verden, Antikrists system snart skal fungere i. Han behøver ikke længere at opfinde den, men han arver den. Når Åbenbaringen fortæller, at ingen kan købe eller sælge uden den krævede autorisation, er den mest uhyggelige erkendelse i 2026 ikke, at sådan et system en dag kan bygges. Det er, at det allerede er blevet hverdag. Vi lærer, at identitet skal verificeres, at adgang kan betinges og at maskinen må kontrollere os, før porten åbner. CPR-lækket kommer derfor på et bemærkelsesværdigt tidspunkt. Netop som Danmark og EU bygger den næste generation af digital identitet, bliver den gamle identifikationsmodel demonstreret som utilstrækkelig.
Teknologien står klar. Befolkningen får argumentet for at tage den i brug. Og når infrastrukturen først er blevet uundværlig, skal et fremtidigt kontrolsystem ikke opfinde en ny verden. Det skal blot ændre, hvad der kræves, før porten åbner.
Se også
Når brikkerne samles: Fra digitale systemer til en fortællende profil
Nyhed · 20. maj, 2026
Når staten samler alt - fra Kina-lækket til Åbenbaringens totale kontrolNyhed · 09. maj, 2026
EU’s digitale fælde: Når børnebeskyttelse bliver indgangen til Antikrists systemNyhed · 03. maj, 2026
Indiens digitale ID-system, Addhaar, afslører trængslens digitale kaosNyhed · 21. november, 2025
Storbritannien nærmer sig obligatorisk digital identitetNyhed · 21. september, 2025